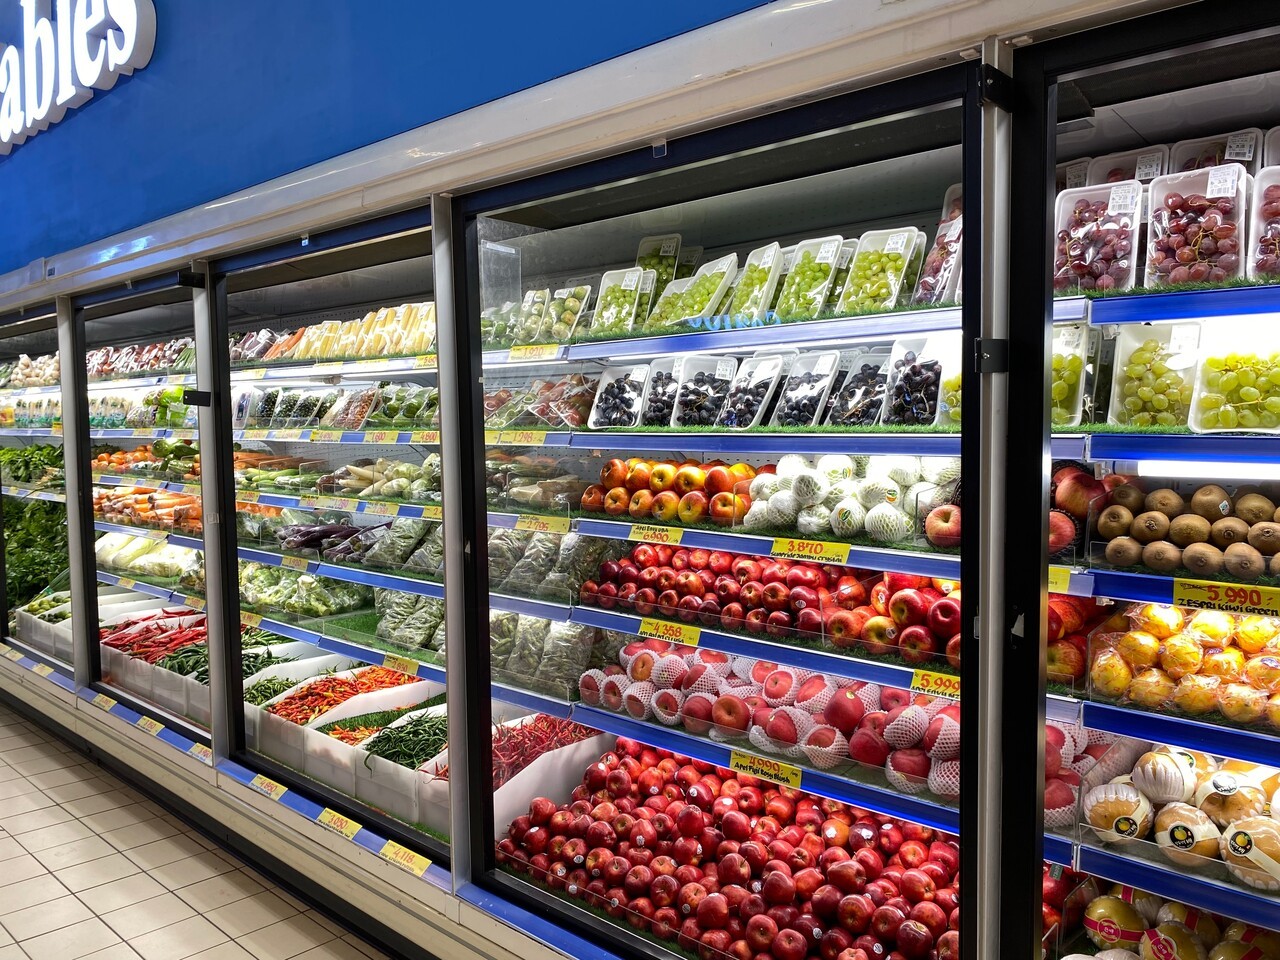
유럽 전역의 슈퍼마켓에서 해커들이 냉장·냉동시설을 원격 조작해 식품을 대량으로 폐기하는 사이버 공격이 잇따르고 있다. 지난달 프랑스 수백개 매장을 공격한 데 이어 3주 만에 유럽 여러 국가에서 유사한 피해가 발생했다. 미국 국방부도 지난 8월 자국 군사기지에서 발생한 냉동시설 고장을 사이버 공격으로 의심하고 조사 중이어서, 인터넷에 연결된 산업용 설비의 보안 취약성이 새로운 위협으로 떠올랐다.
로이터와 BBC, CNBC 등은 3일(현지시간) 유럽 최소 8개국의 슈퍼마켓과 식품 관련 업체들이 냉장·냉동시설을 겨냥한 사이버 공격으로 피해를 입었다고 보도했다. 해커들은 인터넷에 연결된 냉각장치의 온도를 원격으로 높여 식품을 변질시키거나 장비 작동을 방해했다. 스웨덴의 한 슈퍼마켓에서는 냉동고 온도가 섭씨 50도까지 치솟았으며, 유럽 전역에서 상당한 양의 식품을 폐기해야 했다.
이번 공격은 지난 2일 벨기에와 룩셈부르크, 스웨덴, 아일랜드, 에스토니아 등 여러 나라에서 동시다발적으로 발생했다. 까르푸와 델하이즈, 코옵, ICA 등 주요 유통업체와 벨기에의 이케아 매장까지 피해를 입었다. 영국에서도 소규모 육류 가공업체를 겨냥한 공격이 시도됐지만, 피해는 제한적이었다.
특히 이번 사건은 지난달 프랑스에서 발생한 대규모 공격과 수법이 거의 같다는 점에서 주목된다. 지난 10월12일 프랑스에서는 인터마르셰와 코오페라티브 U 등 최소 350개 슈퍼마켓의 냉장·냉동시설이 공격받아 피해액이 수천만유로에 달할 수 있다는 추산도 나왔다. 당시 프랑스 수사당국은 해커 추적에 나섰지만, 공격 주체를 확인하지 못했다. 불과 3주 만에 비슷한 공격이 유럽 여러 국가에서 다시 발생한 것이다.
미국에서도 유사한 냉동시설 고장이 발생해 국방부가 사이버 공격 가능성을 조사하고 있다. 로이터에 따르면, 미국 국방부는 지난 8월 최소 6개 군사기지 내 매장에서 냉동시설이 갑자기 고장 나 식품이 상한 사건을 사이버 공격으로 의심하고 있다. 피해가 보고된 곳에는 캘리포니아주 포트 어윈과 애리조나주 포트 와추카 등 군사시설이 포함됐다.
미 국방부는 사이버사령부 산하 조직이 다른 정부기관 및 법 집행기관과 긴밀히 협력하고 있다고 밝혔다. 미 육군 범죄수사국도 사이버 수사 조직이 조사에 참여하고 있으며, 프랑스 수사당국과 정보를 공유하고 있다고 설명했다. 미군 시설의 고장과 유럽 슈퍼마켓 공격 사이에 직접적인 연관성이 있는지는 아직 확인되지 않았다.
이번 공격의 특징은 기업 내부 시스템을 마비시키거나 정보를 탈취하는 대신 실제 설비의 작동 상태를 바꿔 물리적인 피해를 일으켰다는 점이다. 해커들은 인터넷을 통해 접근할 수 있는 냉각장치 관리 시스템의 취약점이나 허술한 비밀번호 등을 악용한 것으로 추정된다. 냉장·냉동시설은 온도를 원격으로 관리하고 에너지 소비를 줄이기 위해 네트워크에 연결되지만, 보안 업데이트가 제대로 이뤄지지 않으면 외부 공격의 통로가 될 수 있다.
전문가들은 이러한 공격이 냉장고에만 국한된 문제가 아니라고 지적한다. 공장 설비와 건물 관리 시스템, 수도·전력시설 등 인터넷에 연결된 운영기술(OT) 장비도 비슷한 취약점을 갖고 있기 때문이다. 특히 오래된 장비를 교체하지 않고 인터넷에 연결해 사용하는 기업들은 상대적으로 공격에 취약하다. 리처드 혼 영국 국가사이버보안센터(NCSC) CEO도 이번 사건이 노후 기술의 보안 취약성을 드러낸 사례라고 지적했다.
유럽연합(EU)도 대응에 나섰다. 유럽연합 사이버보안청(ENISA)은 이번 공격을 계기로 회원국 간 협력과 신속한 정보 공유의 중요성을 강조했다. 피해를 본 유통업체들도 냉각장치의 인터넷 연결을 차단하거나 보안 업데이트를 진행하고 있다.
현재까지 공격을 주도했다고 공식적으로 주장한 조직은 없으며, 특정 국가가 관여했다는 증거도 확인되지 않았다. 보안업계에서는 금전 요구 없이 식품을 폐기하도록 만든 점에 주목해 경제적 피해와 사회적 혼란을 노린 공격일 가능성도 제기하고 있다. 유럽과 미국의 사건이 동일한 조직에 의한 것인지는 아직 밝혀지지 않았다.
임대준 기자 ydj@aitimes.com