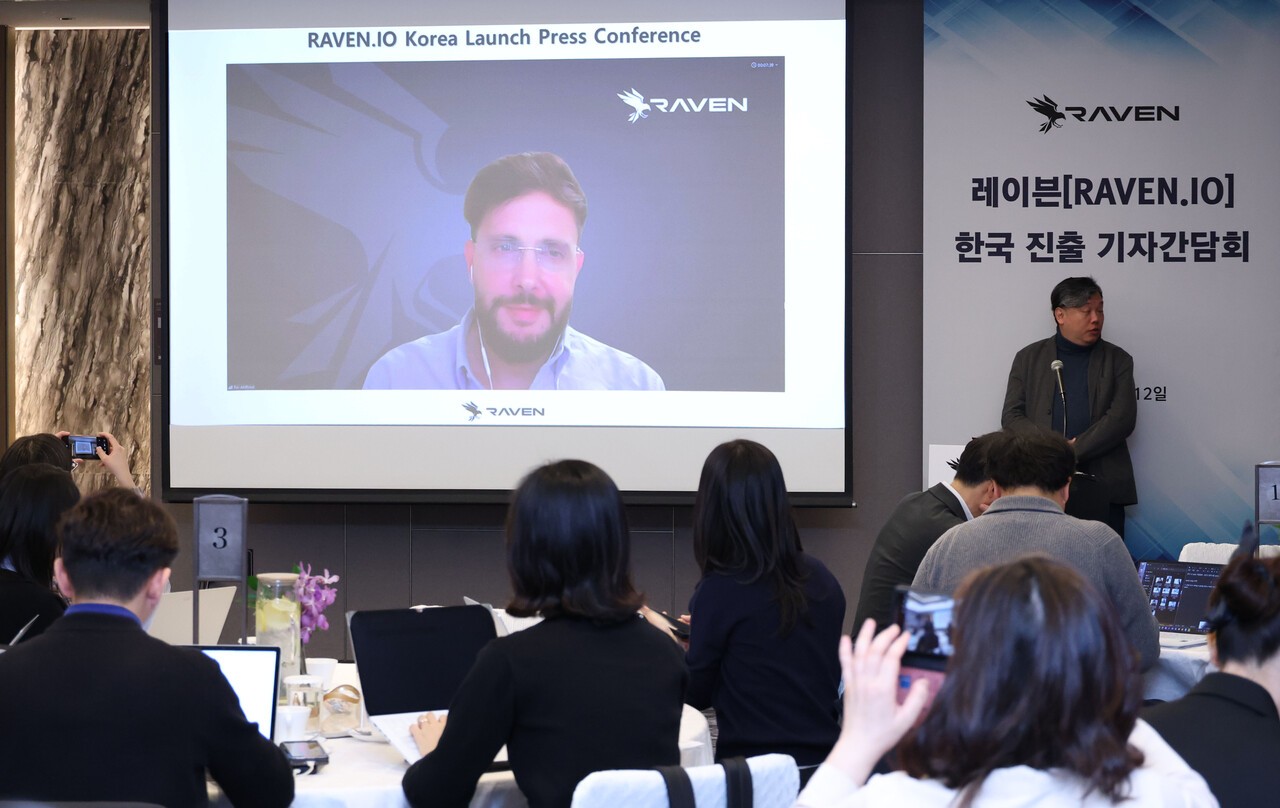
런타임 애플리케이션 보안 전문 레이븐(Raven)이 AI 기반 취약점 악용 공격 대응 솔루션을 앞세워 한국 시장에 출사표를 던졌다.
레이븐은 12일 서울 서초구 JW 메리어트 호텔 서울에서 기자 간담회를 열고 한국 시장 공식 진출을 발표했다.
이 회사는 싱가포르 컨설팅 기업인 디 이그제큐티브 액션과 손잡고 금융 등 규제가 엄격한 산업을 우선 공략한다. 이미 국내 주요 금융기관 및 기업과 협력 중이라고 밝혔다.
레이븐의 핵심 기술은 실행 중인 애플리케이션 내부에서 오픈소스 라이브러리·함수·실행 경로의 동작을 감시하는 것이다. 공개된 공통 취약점 및 노출(CVE)이나 알려진 공격 흔적·패턴(시그니처)에 의존하지 않고 비정상 실행을 식별해 차단한다. 예컨대 데이터를 디코딩하는 라이브러리가 외부 명령을 실행하려는 식의 예상 밖 동작을 포착하는 방식이다.
회사 측은 국내에서도 공격자가 AI 테스트 프레임워크 '아르텍스(ARTEX)'와 대규모 언어 모델을 함께 활용해 금융기관을 겨냥한 사례가 있었다고 설명했다.
로이 아비트불 공동창업자 겸 CEO는 "기업은 CVE가 공개된 뒤에야 보호를 시작하는 방식에 의존할 수 없다"며 "보안팀은 알려진 취약점이나 공격 시그니처가 없어도 악용 행위를 차단할 수 있어야 한다"고 강조했다.
레이븐은 지난 2023년 이스라엘군 사이버 부대 출신들이 설립했으며, 올해 3월 2000만달러 규모 투자를 유치했다.
이정환 기자 ryanlee@aitimes.com